
情報セキュリティ
考え方・推進体制
昨今の企業活動において情報システムの有効活用、DXによる変革が求められる一方、巧妙化したサイバー攻撃や社内情報漏洩等の情報セキュリティリスクは年々高まっています。当社は、情報セキュリティを企業活動を守るためのリスク対策にとどまらず、製品・サービスの信頼性を支え、ステークホルダーからの信頼を確保する重要な経営基盤と考えます。
当社では過去に発生したグループへの不正アクセスの教訓を活かし、情報セキュリティ強化に向けた更なる取組みを推進しています。
またモノづくり企業である当社は、大切なお客様にお届けする製品へのセキュリティ対策(製品セキュリティ)、生産ラインの稼働保証(生産設備セキュリティ)等についても対策を講じる責務があると考えています。サステナビリティの重要性が求められる昨今の企業経営においては、企業価値を大きく損なうこれらのリスクを回避、最小化しなければいけません。
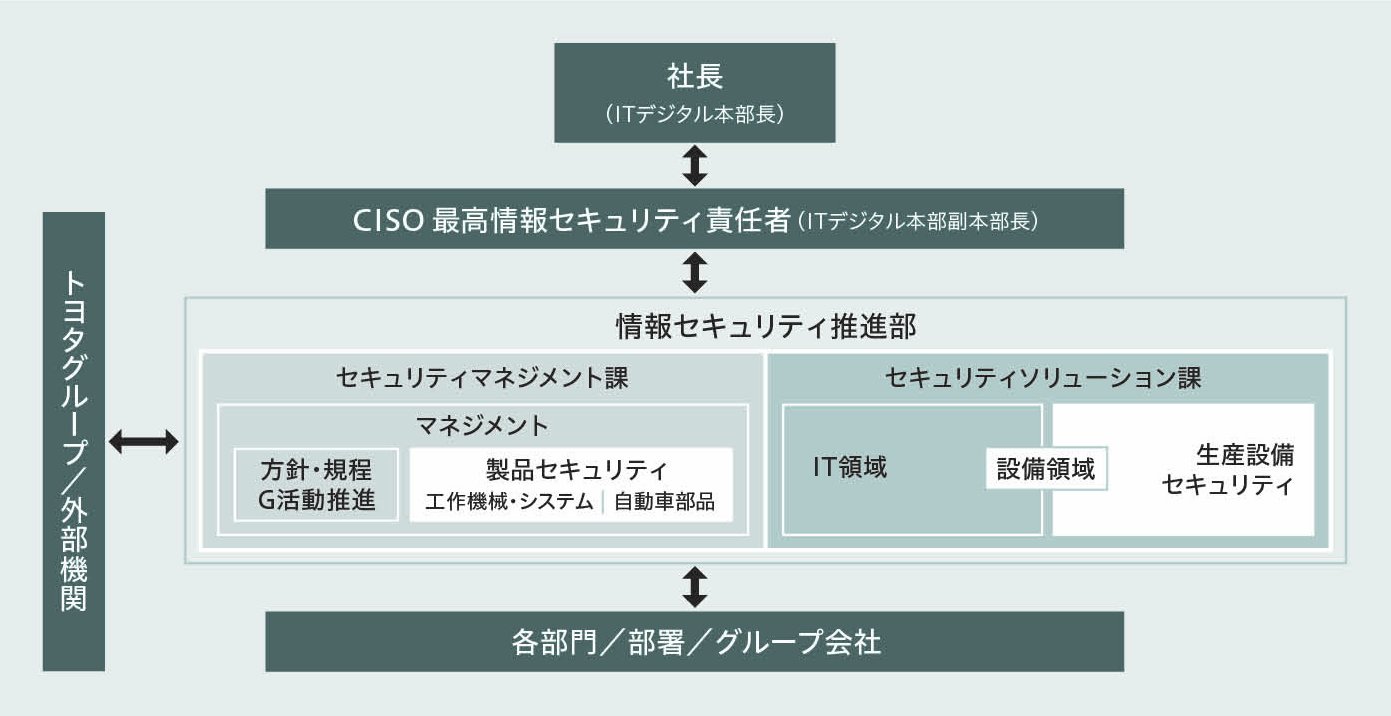
これらの背景から、セキュリティレベルの更なる向上、その実現にふさわしい情報セキュリティ体制を維持するため、当社ではCISO(最高情報セキュリティ責任者)の任命、及び情報セキュリティに特化した専門部署(情報セキュリティ推進部)を設置し、「ジェイテクトグループ情報セキュリティに関する方針(ポリシー)」に基づき、取組みを実施しています。
ジェイテクトグループ 情報セキュリティに関する方針(ポリシー)
ジェイテクトグループは、その使命の実現に向けて制定した企業行動規準に則り、進化する脅威(リスク)に対応することを含め、お客様からお預かりした情報資産をはじめ、全ての情報を適切に取扱います。また、製品開発、製造、出荷等の各工程においても、情報セキュリティ対策を講じることにより、安全な製品を供給します。
全てのステークホルダーから信頼され、期待に応えるため、具体的な指針である グローバル・コンダクト・ガイドラインと共に組織的に情報セキュリティのレベル向上、 強化に取組みます。
更には、ポリシーに基づくセキュリティ・ガイドラインを国内外のグループ会社、取引先様へ展開し、ジェイテクトグループとしての情報セキュリティ・レベルの向上を図っています。
1.法令・契約事項遵守
各国が定める法令、指針・規範および契約上のセキュリティ要件等を遵守します。法令遵守の意識を常に持ち、不正な情報の入手、虚偽報告、隠ぺいを未然に防止します。
2.推進体制
情報セキュリティリスクを認識し、リスク発現を防止する対策の実施計画を立案・運営できる体制をグローバル・リスクマネジメントの一環として推進します。
3.情報セキュリティマネジメント
- (1)情報の取り扱い、工場、設備、製品において、情報セキュリティリスクに対し、リスクの発現を防止します。
- (2)情報資産の管理体制、取り扱いの仕組みについて、定期的な点検を実施し、継続的に改善・見直しを実施します。
- (3)情報セキュリティに関する教育・啓発を全従業員に対して継続的に実施します。
制定:2019年4月
最終改訂:2024年10月
株式会社ジェイテクト
最高情報セキュリティ責任者
佐原 耕
▶情報セキュリティポリシーに関するお問い合わせ はこちら
▶当社製品・脆弱性に関するお知らせ はこちら
推進体制図
指標と目標
事業継続・生産計画への影響、損害額、社会に対するインパクト等を勘案した独自の基準に基づく「重要インシデント」を指標として設定し、これを発生させないことを目標としています。
強化に向けた取組み
①セキュリティガバナンスの強化
CISOと情報セキュリティ推進部が中心となり、各本部・各機能と連携して、様々な情報技術システムの利用や、製品に搭載される情報技術システムに対する安全性確認、及びその脅威に対する情報収集・展開をグループ全体で実施し、早期検知及び対応できる体制の構築に努めています。
また、機密情報の漏洩防止及びサイバー攻撃から情報資産を保護するために、社内や連結子会社に対し、業界ガイドラインに基づいた現地現物での点検・改善指導を実施することで情報セキュリティの継続的な維持・向上に取り組んでいます。
②グローバル標準への対応
グローバル標準 ISO27001や各国法規に沿った管理体制を整備しています。
③セキュリティ人財育成
全社的な情報資産の管理・保護や、社員のセキュリティ意識とリテラシーの向上を目的とし、社内各部署に情報セキュリティリーダーを配置し、各職場において取り扱う情報資産や役割に応じた階層別教育にてセキュリティ人財を育成しています。更に、社内の各本部への情報セキュリティ統括リーダーの配置を進め、国内外グループ会社に対しても情報セキュリティリーダーの配置計画を進め、社員一人ひとりが「最後の砦」となるようセキュリティ人財育成の強化に取り組んでいます。
このような体制のもと、セキュリティ人財育成の実効性を高めるため、全従業員や職責に応じた教育を体系的に実施しています。2025年度の主な教育内容は以下のとおりです。
- ●イベント : 情報セキュリティ月間(年1回)
- ●啓発活動 : 情セキ通信・情セキDAY(月1回)、情セキニュース(年2回)
- ●研修 : 入社時、海外赴任時
情報セキュリティリーダー研修(年2回)
情報セキュリティ統括リーダー研修(年1回) - ●訓練 : 標的型メール訓練(年2回)、CSIRT訓練(年2回)
なお、当社グループ会社に対しても、展開し、教育を促進しています。
④セキュリティインシデントへの備え
インシデント発生時の対応を行う専門チーム(CSIRT)、製品の脆弱性等のリスクが発見された場合に対応を行う専門チーム(PSIRT)を設置しています。なお、CSIRTは当社グループも含めた訓練を実施しています。
⑤サプライチェーン全体の支援
仕入先様を含めたサプライチェーン全体をサイバー攻撃から守るため、グループ各社の支援に加え、調達部門と連携しガイドラインに基づく書面点検と訪問点検を実施しています。点検結果は仕入先様にフィードバックし、重点仕入先様の改善すべき課題に対する、フォローアップや支援を実施しています。
更に、発生したインシデントに関する情報を関係者間で共有し、再発防止とサプライチェーン全体のセキュリティ強化に努めています。
⑥将来の脅威に向けた取組み
すべての情報資産へのアクセスに対して様々なセキュリティ施策を講じるとともに、最新の脅威に柔軟に対応するため、業界組織及び官民連携組織からの情報入手に努め、安心安全な情報基盤の整備を目指します。
⑦個人情報保護対策
当社は個人情報保護方針を定め、個人情報の適切な管理と保護を推進しています。法令遵守に加え、教育・啓発活動やセキュリティ対策を通じて、個人情報の漏えい防止と適正な取扱いの徹底に取り組んでいます。
▶個人情報保護方針 はこちら